

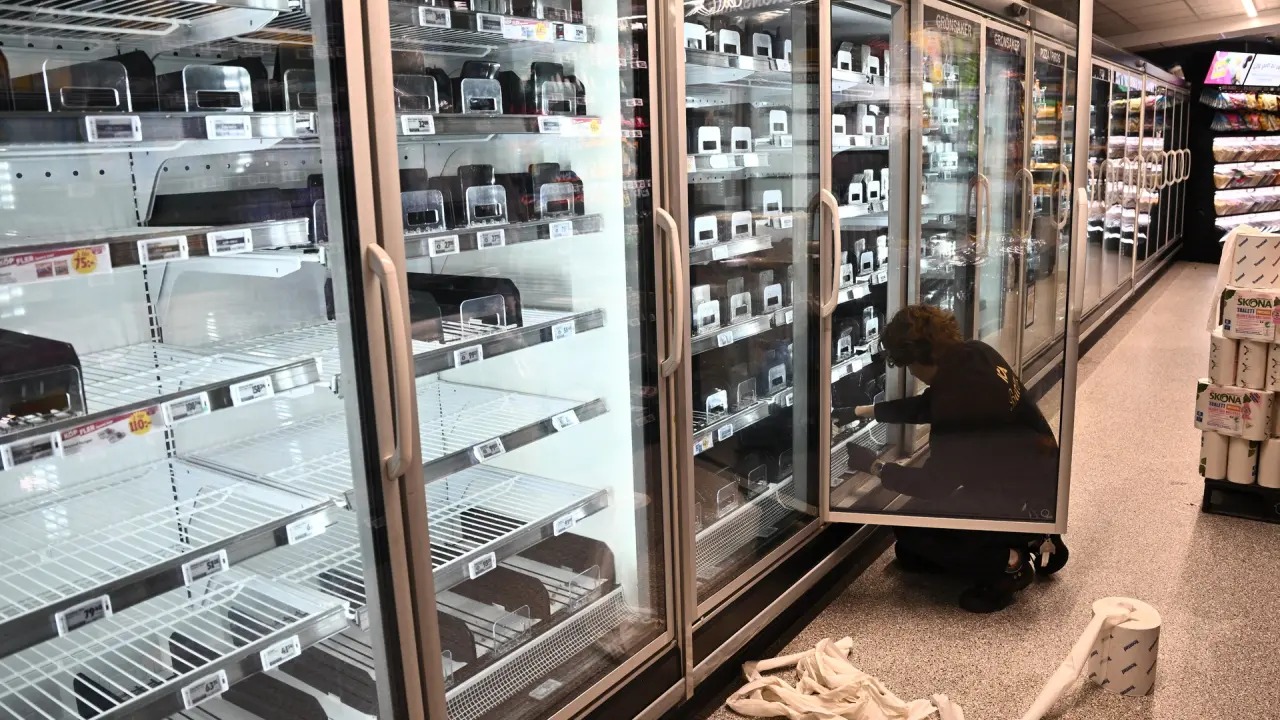
Una inédita oleada de ciberataques afectó durante la madrugada de este lunes a decenas de cadenas de supermercados, carnicerías y pequeños comercios en al menos siete países de Europa, tras la manipulación remota de sus sistemas informáticos de refrigeración y congelación.
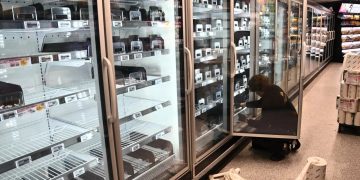
El incidente afectó a establecimientos ubicados en Bélgica, Luxemburgo, Suecia, Países Bajos, Irlanda, Finlandia y Estonia, donde piratas informáticos lograron acceder a las plataformas de control térmico a través de internet para elevar las temperaturas o activar el modo de descongelación de las cámaras comerciales.
En Bélgica, la cadena Delhaize confirmó afectaciones en unos 40 locales, registrándose pérdidas estimadas en más de 100.000 euros en una sola sucursal, mientras que la firma Carrefour reportó inconvenientes en 15 tiendas y la red Spar en otros cinco establecimientos del norte del país.
En el norte de Europa, las grandes cadenas suecas ICA y Coop admitieron fallas en diversos locales a nivel nacional, constatándose que en algunas sucursales las neveras llegaron a marcar hasta 50 grados centígrados, obligando a los encargados a cerrar temporalmente sus puertas y desechar la mercadería estropeada.
Por su parte, en Países Bajos la firma de equipos Danfoss notificó que al menos 17 empresas —principalmente carnicerías y tiendas de barrio— sufrieron alteraciones en sus congeladores, en tanto que en Irlanda la cadena SuperValu debió retirar preventivamente los productos refrigerados de 13 sucursales.
Según explicaron fabricantes y técnicos del sector, los atacantes vulneraron equipos conectados a redes no protegidas que utilizaban contraseñas predeterminadas de fábrica, método similar al utilizado en octubre pasado durante una serie de ataques cibernéticos contra cientos de supermercados en territorio francés.
Las agencias y centros nacionales de ciberseguridad de Bélgica, Suecia y el Reino Unido confirmaron la apertura de investigaciones oficiales y el monitoreo coordinado del caso para determinar el origen de las intromisiones e instar a los comercios a reforzar sus protocolos de protección informática.

Discussion about this post